Normativa, ciberseguridad, innovación e industria 4.0
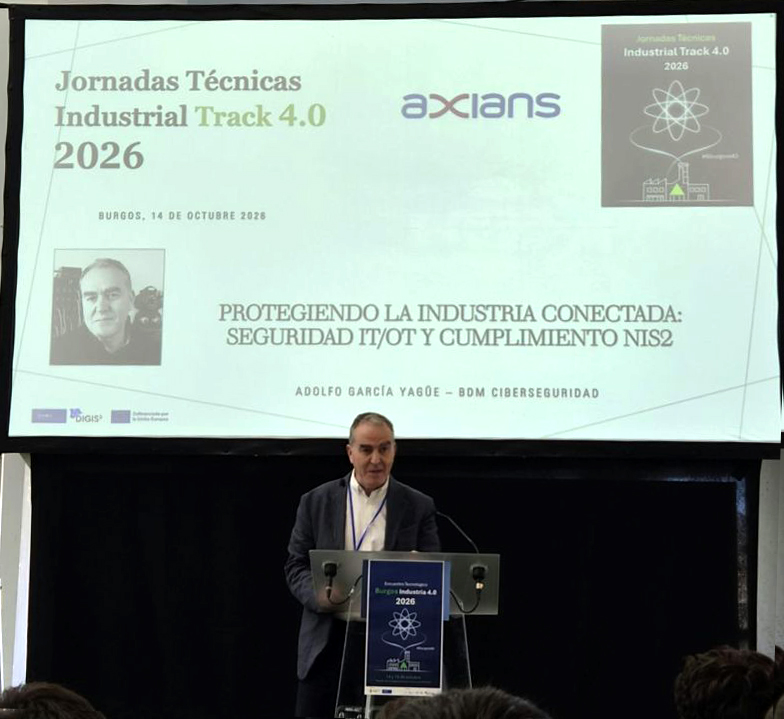
octubre 15, 2026 on 6:20 am | In ciberseguridad, descarga textos pdf, innovación, m2m, iot | Comentarios desactivados en Normativa, ciberseguridad, innovación e industria 4.0Adolfo García Yagüe | Ayer, y tras un ligero cambio del título previsto inicialmente, impartí una pequeña charla en las jornadas Digital Innovation Hub Industry 4.0 de Burgos. En ella analicé un aspecto que está adquiriendo una importancia creciente en el desarrollo de nuevas soluciones para la industria: la relación entre innovación, ciberseguridad y normativa.
Como sabéis, vivimos inmersos en una transformación digital que se extiende a todos los rincones de nuestra sociedad. La industria no es ajena a este proceso y dispositivos, máquinas, sensores, sistemas de control y plataformas de gestión están cada vez más conectados. Esta evolución abre enormes posibilidades para desarrollar nuevos productos y servicios, pero también introduce nuevos riesgos y responsabilidades para fabricantes, desarrolladores, integradores y usuarios de estas tecnologías.
Por esta y otras razones, la Unión Europea está impulsando un conjunto cada vez más amplio de directivas y reglamentaciones -entre ellos NIS2, Cyber Resilience Act (CRA) o AI Act– que afectan, desde diferentes perspectivas, a la forma en que se diseñan, fabrican, despliegan y gestionan las soluciones digitales.
La presentación partió precisamente de esta realidad para plantear una pregunta sencilla, pero importante: ¿Hasta qué punto debemos incorporar la ciberseguridad y la normativa al propio proceso de innovación?
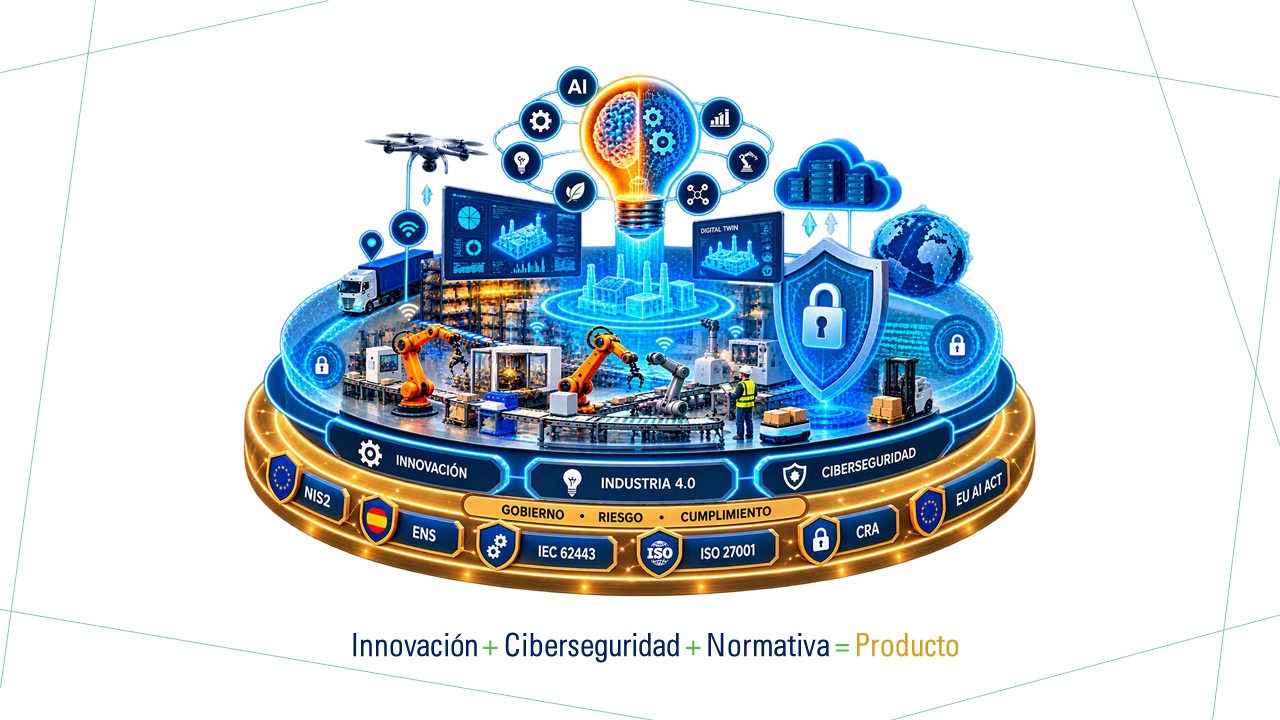
La respuesta tiene especial relevancia cuando se pasa del prototipo al producto. Un dispositivo industrial puede necesitar identidad digital propia, certificados X.509, firmware firmado, Secure Boot, protección de interfaces de depuración, gestión de vulnerabilidades y CVEs, mecanismos seguros de actualización OTA, provisioning, revocación de dispositivos o comunicaciones mTLS…
Pero alrededor del dispositivo aparece además todo un ecosistema de plataformas: PKI, gestión de identidades, almacenamiento, telemetría, gestión remota y operación segura. Es decir, la ciberseguridad deja de ser un elemento que podemos añadir al final del proceso y debe considerarse desde el inicio del diseño de una solución.
Durante la presentación también abordé la perspectiva de quienes operan y administran infraestructuras OT. Para ellos, la cuestión no se limita al dispositivo: entran en juego aspectos como el inventario y la visibilidad de activos, el acceso remoto y privilegiado, MFA, la segmentación IT/OT, zonas y conduits, la gestión de vulnerabilidades, la monitorización, la respuesta ante incidentes, la continuidad y la gestión de terceros y de la cadena de suministro…
El objetivo no fue hacer un recorrido jurídico por las diferentes normativas, sino ponerlas en relación con el proceso real de innovación y con la operación de los sistemas industriales.
Quizás, uno de los cambios más importantes que estamos viviendo es precisamente este: innovar ya no consiste únicamente en conseguir que una tecnología funcione. También debemos pensar, desde el principio, cómo vamos a identificarla, protegerla, actualizarla, gestionarla y mantenerla segura durante todo su ciclo de vida.
La Normativa como guía y herramienta de ciberseguridad
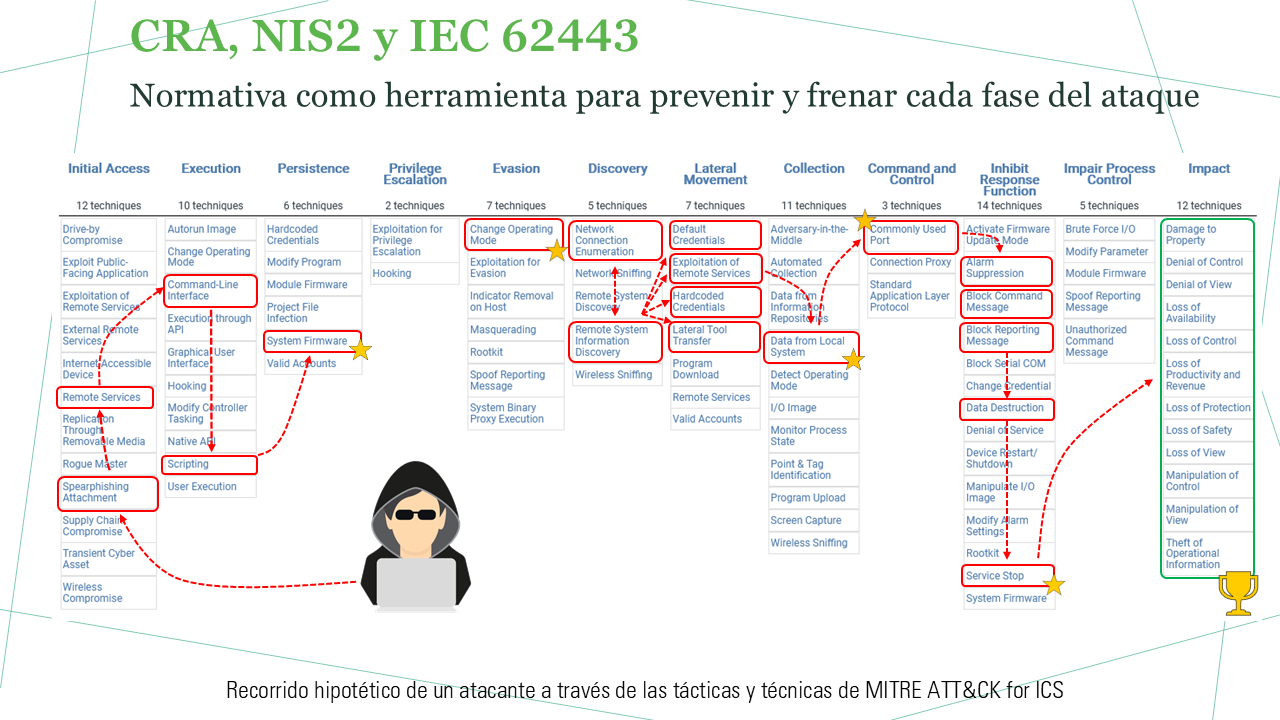
Para ilustrar las ideas planteadas anteriormente, imaginé un hipotético ataque siguiendo las tácticas y técnicas de la matriz MITRE ATT&CK para ICS. Con él pretendía ilustrar cómo podría progresar un adversario desde el acceso inicial hasta comprometer un proceso industrial. Me interesaba que los asistentes entendieran cómo la aplicación de los marcos normativos NIS2, IEC 62443 y Cyber Resilience Act (CRA) introduce controles técnicos y organizativos que dificultan o impiden el avance del atacante en cada fase. Visto desde esta perspectiva, la normativa deja de ser un mero requisito de cumplimiento para convertirse en una guía de referencia que nos permite evaluar la idoneidad de una arquitectura. Además, la correcta interpretación de estas normas nos permite seleccionar adecuadamente las herramientas de ciberseguridad que necesitamos: NGFW, VPN, ZTNA, MFA, PAM, IPS, NDR, gestión de vulnerabilidades…
Imaginemos que un adversario selecciona como objetivo una compañía industrial debido al valor de sus activos, la importancia de sus procesos productivos o el impacto que podría provocar una interrupción de su actividad. Antes de intentar acceder a sus sistemas, inicia una fase de reconocimiento destinada a conocer tanto la organización como su superficie tecnológica.
Por un lado, recopila información sobre empleados y colaboradores a través de fuentes abiertas, redes sociales y otras fuentes de información pública. Esta inteligencia le permite identificar, entre otros perfiles, a un técnico de mantenimiento que dispone de acceso remoto a los sistemas de la compañía. Con esta información puede diseñar posteriormente un phishing dirigido y suficientemente creíble como para aumentar las probabilidades de que la víctima muerda el anzuelo.
En paralelo, el adversario estudia la superficie tecnológica expuesta a Internet: dominios, direcciones IP, servicios publicados, certificados, tecnologías utilizadas y dispositivos accesibles desde el exterior. En esta fase puede apoyarse en motores de búsqueda especializados en servicios y dispositivos expuestos en Internet, además de otras fuentes y técnicas de reconocimiento. Como resultado, identifica un dispositivo IoT utilizado por la organización que presenta debilidades de seguridad, bien por su diseño, por su configuración o por la existencia de vulnerabilidades conocidas.
De esta forma, el atacante dispone de dos piezas de información que inicialmente parecen independientes pero que forman parte de una misma estrategia: conoce a una persona que puede proporcionarle una vía de acceso legítima al entorno de la planta y, al mismo tiempo, conoce un activo tecnológico concreto que puede convertirse posteriormente en un punto de apoyo dentro de la infraestructura industrial.
Antes de proseguir, es necesario recordar que ningún marco normativo impedirá que un atacante recopile información pública o analice los servicios expuestos en Internet. Sin embargo, NIS2, IEC 62443 y, cuando resulte aplicable, CRA establecen medidas destinadas a reducir la superficie de ataque, gestionar las vulnerabilidades y evitar configuraciones inseguras, dificultando que la información obtenida pueda convertirse en un punto de entrada a la organización.
Volvamos al ataque: la intrusión se inicia con un phishing dirigido hacia el técnico de mantenimiento. Este cae en la trampa y es, sigilosamente, infectado con un malware que sustrae sus credenciales de acceso remoto al entorno corporativo. Este vector podría mitigarse mediante los requisitos de NIS2 relativos a la gestión de riesgos y control de accesos, así como mediante los principios de IEC 62443 relacionados con la segmentación entre IT y OT.
Una vez dentro, el atacante intentará pasar desapercibido empleando protocolos, comandos legítimos y scripts para desplegar herramientas especializadas en ejecutar acciones maliciosas. La aplicación de IEC 62443 permite restringir privilegios y controlar la ejecución de software autorizado, mientras que NIS2 exige capacidades de monitorización y detección temprana de actividades anómalas.
Las acciones anteriores están dirigidas al dispositivo IoT que había identificado durante su reconocimiento previo. Aprovechando sus debilidades de seguridad, consigue comprometerlo y modificar su firmware o realizar un rollback a una versión previa en la que existen vulnerabilidades conocidas que sabe cómo aprovechar. De esta forma logra conseguir persistencia en este dispositivo, incluso tras el reinicio del sistema. CRA, cuando resulta aplicable al producto, y IEC 62443 contemplan medidas relacionadas con la integridad del software y firmware, las actualizaciones seguras y la gestión de vulnerabilidades, dificultando este tipo de manipulación.
Antes de continuar, el atacante intentará reducir las capacidades de supervisión, registro de logs y otros mecanismos de seguridad del sistema bajo su control para disminuir las posibilidades de detección. Una vez más, la aplicación de IEC 62443 proporciona requisitos y capacidades orientadas a la monitorización y detección de anomalías, dificultando que estas acciones pasen inadvertidas.
Posteriormente, una vez consolidada su posición el dispositivo IoT, el adversario realizará acciones de reconocimiento, identificando los equipos industriales a su alcance. Para ello, empleará técnicas de descubrimiento a través de las conexiones de red, así como mediante la identificación de puertos y servicios accesibles, con el objetivo de determinar los activos disponibles, sus características y posibles vectores de ataque. Las arquitecturas recomendadas por IEC 62443, basadas en zonas y conduits, limitan la visibilidad de la red y reducen la capacidad de exploración del atacante.
Tras formarse una imagen de los activos que están a su alcance, intentará moverse lateralmente explotando credenciales por defecto, credenciales embebidas y servicios remotos vulnerables presentes en los sistemas descubiertos. De esta forma el atacante logra avanzar hasta su objetivo: los PLCs, estaciones de ingeniería o el SCADA. Tanto CRA, cuando resulta aplicable, como IEC 62443 contemplan medidas relacionadas con la autenticación, la gestión de credenciales, las vulnerabilidades y las actualizaciones de seguridad, dificultando este tipo de accesos.
Una vez alcanzados los sistemas críticos, el atacante recopila información sobre el proceso industrial, obteniendo configuraciones, programas de control y parámetros operativos. La aplicación del principio de mínimo privilegio, junto con controles de acceso basados en roles definidos por IEC 62443 y las medidas de gestión de riesgos y control de acceso de NIS2, limita el acceso a esta información sensible.
A continuación, el atacante establece un canal de comando y control utilizando puertos comúnmente permitidos, intentando ocultar sus comunicaciones entre el tráfico legítimo. Las capacidades de monitorización continua, inspección de tráfico y detección de anomalías promovidas por NIS2 e IEC 62443 permiten identificar comportamientos anómalos incluso cuando utilizan protocolos habituales.
Con las técnicas de inhibición de la respuesta, el atacante busca impedir la respuesta operativa mediante supresión de alarmas, bloqueo de mensajes, parada de servicios o incluso destrucción de datos. IEC 62443 incorpora requisitos y medidas relacionadas con la disponibilidad, trazabilidad y protección de funciones críticas que dificultan estas acciones y facilitan su detección.
Finalmente, el adversario enviará comandos no autorizados al proceso industrial, provocando alteraciones operativas que pueden desembocar en pérdida de control, parada de producción, daños materiales o riesgos para la seguridad física. La combinación de NIS2 e IEC 62443 establece controles técnicos y organizativos destinados precisamente a evitar que un incidente de ciberseguridad alcance el proceso físico, reduciendo significativamente la probabilidad y el impacto de este tipo de ataques.
Usé unas pocas diapositivas para apoyar mi participación y ayudar a poner en contexto algunos de los temas que comentamos. Os las dejo aquí por si os resultan de utilidad.
Raspberry Pi y ordenadores para crear, no solo consumir
agosto 10, 2019 on 4:42 pm | In colección, copyleft, open source, hist. informática, innovación | No CommentsHoy, casualmente, he leído una entrevista donde Eben Upton repasa los inicios de la Raspberry Pi. En este texto recuerda que, siendo Jefe de Estudios en la Universidad de Cambridge, él y sus colegas estaban preocupados al ver como menguaban las matriculaciones de alumnos. De aquellos años también rememora como un niño de 11 años le dijo que, cuando fuese mayor, quería ser ingeniero eléctrico y, tras conversar con él, se sintió desolado al comprobar que aquel muchacho solo tenía acceso a una Wii de Nintendo. Por otra parte, en el libro Guía del Usuario de Raspberry Pi, Upton contaba la anécdota de un padre que presumía de su hijo diciendo que era “nativo digital” por configurar con increíble soltura el ordenador…

Aquellas y otras historias llevaron a Eben y a Pete Lomas -entre otros- a diseñar un ordenador económico y abierto donde aprender informática y poder cacharrear sin miedo a romperlo. Evidentemente, para que tuviera algo de éxito había que hacerlo barato y se fijaron el iluso objetivo de no superar los 35 dólares. No sorprende comprobar las dificultades que se encontraron durante todo el proceso de desarrollo y fabricación. En cambio, sí sorprende conocer como cada barrera fue sorteada con una mezcla de audacia, entusiasmo y locura. Bien claro lo dice “si hubiéramos tenido todos los conocimientos (se refiere a costes de materiales y procesos de industrialización, fechas) no nos habríamos atrevido”. Viene a recordar que cuando caminas en esa estrecha línea que separa entre conocer de algo y desconocer de otras materias, es cuando tienes posibilidades de éxito porque es cuando abordas el proyecto. Si sabes de todo y tienes en mente todos los detalles no te metes por miedo a fracasar… y si no conoces de nada -con toda probabilidad- abandonarás ante la primera dificultad.
La entrevista, aunque es del año pasado, es totalmente vigente e invita a la reflexión sobre la educación y la dedicación de tiempo a una idea que carece de aspiraciones comerciales. Quizás la parte donde habla de los nativos digitales es la más preocupante. Resulta paradójico que hoy en día, cuando más tecnología tenemos a nuestro alcance, el número de profesionales en las escuelas de informática y telecomunicaciones esté disminuyendo. Es evidente que se ha producido un cambio en como vemos y sentimos la tecnología. La electrónica, la informática y los ordenadores han dejado de ser sexy. Los más viejos pertenecemos a una generación donde los ordenadores eran sinónimo de futuro, de progreso y bienestar. Poco nos importaba pensar que podríamos conseguir un buen trabajo, lo que nos “movía” era creer que podíamos cambiar el mundo y sentirnos especiales entre nuestros amigos. En la actualidad no sabría decir como un joven percibe la informática y las telecomunicaciones pero el exceso de etiquetas que hay a su alrededor es abrumador y no me extraña huyan espantados: Transformación Digital, Big Data y Ciencia de Datos, Industria 4.0, Inteligencia Artificial, 5G, Ciberseguridad, IoT, Ordenadores Cuánticos, Robots, Coches Autónomos, etc.
Desde luego, el hecho de disponer actualmente de ordenadores, teléfonos inteligentes y sistemas operativos tan sofisticados y herméticos no ayuda. Ahora resulta difícil, casi imposible, entender cómo funciona un dispositivo o sistema operativo. No digamos si queremos “toquetearlo” o repararlo. En este sentido Epton Upton nos recuerda que los ordenadores de antaño estaban diseñados para crear, mientras que los actuales solo sirven para consumir…
Mecánica Popular
agosto 5, 2019 on 5:32 pm | In ciencia ficción, innovación | No CommentsHace unos días mi amigo Juan Carlos me donó un taco de ejemplares de la revista “Mecánica Popular”, edición en español de la americana Popular Mechanics. Estas adaptaciones se hacían desde 1947 y tuvieron cierta repercusión en países latinoamericanos y, a través de importación, llegaban hasta nuestro país. Sin duda, los afortunados que podían permitirse un ejemplar, caerían apabullados por el progreso, capacidad técnica y bienestar que se vivía en los EE.UU.

Junto a publicaciones como Scientific American, Radio Craft, Radio-Electronics o Popular Electronics sorprende la cantidad de conocimiento que se po nía a disposición de cualquiera. Como ya comenté en otro artículo, si en España querías echar la imaginación a volar y tener contacto con algo de ciencia divulgativa, no había mucho donde elegir y tenías que recurrir a las “novelas de a duro” de ciencia ficción.
Energía atómica, automóviles, bricolaje doméstico, últimos avances en electrónica, aeronáutica o manejo de herramientas -entre otros temas- se tocan en sus páginas. Hay que decir que muchos artículos tienen un tono sensacionalista y rozan la exageración pero son muy reveladores de aquel momento histórico. Tampoco pasa desapercibida su publicidad… En esta se aprecia una constante alusión al éxito económico, profesional y personal: El sueño americano en estado puro.

A veces me pregunto cuál habrá sido el grado de responsabilidad de estas revistas en el auge técnico e inspiración de futuros ingenieros de Estados Unidos. Es evidente que su contenido y forma de informar despertó la curiosidad de más de uno. Esto quiere decir que no solo es suficiente con empujar la innovación y el progreso con subvenciones que proceden de la administración, es vital estimular a los jóvenes para que vean atractiva la ciencia y la tecnología.

Ahora me encargaré de preservar estas revistas y volcar a la galería ciertos artículos que hablan sobre el uso de sistemas portátiles para comunicarnos inalámbricamente, grandes computadoras, cámaras de TV móviles, empleo de transistores en la fabricación de receptores de radio y otras muchas novedades. ¡Gracias Juancar!.
ASIMO en el Miraikan de Tokio
julio 18, 2019 on 5:12 pm | In ciencia ficción, innovación, viajes | No CommentsRecientemente he estado por Japón. Tras las visitas que un turista debe de hacer, he querido aprovechar la ocasión para ver a ASIMO, el famoso robot de Honda. Para ello nos acercamos al Museo Nacional de Ciencias Emergentes e Innovación, también conocido como Miraikan, en Tokio. El proyecto ASIMO (Advanced Step in Innovative Mobility) comenzó en el año 2000 y desde entonces se han sucedido diferentes versiones. Esta, la que exhiben actualmente en el Miraikan, es la séptima y fue presentada en el año 2011. Debido a sus habilidades y a la perfección de sus movimientos y, como no, a su simpatía, ASIMO ha sido un gran representante del Estado japones. Por ejemplo, él ha interactuado con Obama, Angela Merkel o los Reyes de España. El año pasado Honda cerró el proyecto ASIMO reorientando su experiencia en robótica hacia aplicaciones del coche autónomo y robots sanitarios.
* * *
El Miraikan se plantea como un espacio donde se presentan tecnologías o ciencias que están cambiando o cambiarán nuestras vidas. Por esa razón, bajo su bonito edificio, encontramos temas tan dispares como la Estación Espacial Internacional, las células madre, la detección de partículas atómicas, Industria 4.0, el cuidado del medio ambiente, Internet, la secuenciación de ADN… y los robots.

Como podéis suponer, el capítulo de los robots, tratándose de Japón, es un tema especialmente interesante. Todos conocemos que la capacidad técnica y experiencia de los nipones en estos temas va por delante del resto de países pero quizás, lo realmente llamativo, es ver como aparentan aproximarse a un “ser” artificial. Mi sensación es que, mientras que en Occidente vemos a los robots como cacharros mecánicos que nos pueden quitar el trabajo o representan una amenaza contra nuestra seguridad, da la impresión de que allí se está asentando la idea que estas máquinas, dentro de unos años, ocuparán un hueco en la sociedad para atender a ancianos, realizar labores penosas o difíciles, compañía y fines sexuales… No sé, igual son conclusiones equivocadas pero sigo creyendo que en Japón hay algo con los robots que transciende de lo puramente mecánico.

Liderazgo Técnico y Transformación Digital
marzo 9, 2018 on 7:32 pm | In análisis de datos, innovación, internet | 1 CommentHace años, muchos años, en una conversación de bar, un colega y yo fantaseábamos con que en el futuro, los más importantes y ricos serían los técnicos. En aquellos años, lo que garantizaba el éxito profesional, era tener estudios de empresariales y económicas, y dedicarse al mundo de las finanzas. Era una época donde el triunfador yuppie exhibía un Porsche y el pelotazo era visto como algo normal. No existía Internet, tampoco teníamos móvil, pero ya se adivinada la revolución que suponía “controlar” de un ordenador.
Como digo, de aquello hace mucho tiempo y hoy, si rescatáramos aquella charla, nos sorprendería lo acertado de nuestro embriagado pronostico. A nadie escapa que, desde hace varias décadas, el freak técnico se ha encaramado a los rankings de los más poderosos, ricos e influyentes del mundo, y de ahí dudo que descienda. Todo lo contrario.
La revolución de Internet, y en general del ordenador personal, ha hecho posible la democratización de la tecnología. Casi cualquiera, con una buena idea y el suficiente respaldo (por supuesto, también de profesionales financieros), es capaz de proponer algo que de otra forma sería casi imposible. Esto significa que el control de la tecnología es un diferencial para progresar. Ya lo demostraron gente como Steve Wozniak, Bill Gates y Steve Jobs y, más recientemente, Jeff Bezos, Seguéi Brin, Larry Page, Mark Zuckerberg o Elon Musk. Es una constante que se repite.

Realmente, el núcleo diferencial de todas las empresas que comentamos: Apple, Microsoft, Amazon, Google, Facebook y Tesla, entre otros, es el dominio de la tecnología. Ellos inventan tecnología que les permite ser diferentes, mejores que el resto. En cambio, ese resto, empleamos la tecnología que ellos han inventado y que permiten que usemos. Podemos encontrar muchos ejemplos pero me centraré en el mundo de los datos. Ellos, por su naturaleza global (Internet) y para dar un mejor servicio al usuario, vieron que las todopoderosas bases de datos relacionales y los monolíticos ordenadores centrales, eran poco eficientes. Por esa razón inventaron o apadrinaron el uso de muchas máquinas, baratas y sencillas, conectadas entre sí formando un clúster. Por supuesto, para que esto funcionara había que meter mano en el sistema operativo y tunearlo a tu gusto. Así, el uso de Linux, tenía todo el sentido. Como escribía antes, las bases de datos relacionales han demostrado y demuestran, que son muy eficientes para acumular y recuperar cierto tipo de información muy tabulada. En cambio, en un entorno donde cada dato o atributo que define a un objeto o persona es diferente y estos, las personas, se cuentan por cientos de millones y están repartidos por todo el mundo, el concepto clásico de base de datos no escala bien, es decir, no crece al nivel que se espera.
Así nacieron las bases de datos NoSQL. Todos hemos oído hablar de Cassandra, Redix o MongoDB, por ejemplo. Es cierto que son herramientas accesibles y que cualquiera puede usarlas pero, si rascamos en sus orígenes, nos encontramos que han sido impulsadas por gente como Apache, VMWare, Facebook, Yahoo! o Google. Lo mismo sucede con el famoso Hadoop. Es decir, ya tengo una buena idea de negocio o de cambio “del mundo” pero, para llevarla a la práctica necesito crear una nueva tecnología. O al contrario: he creado una nueva tecnología que puede ser aplicada para este determinado negocio.
Lo anterior me lleva a pensar en el futuro de aquellas empresas, que aun siendo muy grandes y poderosas, intentan Trasformase Digitalmente y dejan la sensación de no conseguirlo plenamente. Sé que es un tema muy complicado y tiene muchos ángulos desde el que ser estudiado pero cabría pensar que, al carecer de ese liderazgo técnico, siempre van a ir un paso por detrás. Por supuesto que las herramientas están ahí, a su alcance, como para ti y para mí. Pero ellos solo usan lo que escapa de las patentes -e incluso del secreto- (de los tecnólogos). Tampoco, por ejemplo, son capaces de impulsar una Comunidad de Desarrolladores, un nuevo algoritmo para el análisis de datos, o un estándar y, carecen de la visión, espíritu y dinero para apostar en ideas que puedan parecer alocadas.
Datos, datos y más datos
marzo 8, 2018 on 3:45 pm | In análisis de datos, ciberseguridad, innovación, internet | No CommentsHace unos días, en una intervención de Dimas Gimeno, presidente de El Corte Inglés, hablaba de la necesidad de equiparar a todos con las mismas reglas de juego, se refería, como es de suponer, a las empresas que están dando pequeños mordiscos al negocio tradicional de esta marca. También dejaba ver la necesidad de cambiar porque, queramos o no, los hábitos de los consumidores cambian y, como no, también se refirió al manido tema de los datos. Nos recordaba los 75 años de historia de ECI y de la experiencia que ello le confiere en “ese conocimiento del cliente”. Casi de igual forma se manifestaba Chema Alonso en la víspera del MWC, cuando desveló el significado de Aura. Nos contaba que ellos, Telefónica, tienen acceso a muchos datos porque llevan casi 100 años prestando servicio. Está claro que cada uno comenta cosas muy diferentes pero ambos hablaban de una realidad que está ahí, los datos.
Comerciar con los datos no es nuevo para nadie. Recordar cuando nos sentíamos importantes por ver nuestro nombre en las mastodónticas guías telefónicas… Menos ilusión hacía cuando empezábamos a recibir en nuestro domicilio publicidad no solicitada. ¿Cómo llega nuestro número de teléfono a una empresa de telemarketing? Mejor ni pensarlo… ¿De dónde salen nuestros datos? Si hablamos de empresas como ECI es similar: Cuando te haces una tarjeta de cliente o fidelización sueles estar «controlado». Aquellas tarjetas, que nacieron con el sano propósito de financiar la compra, pronto se usaron como un medio más de conocer nuestro patrón de consumo. Me olvidaba: Otros que saben mucho de datos son los bancos. Ellos conocen, de primera mano, cuales son nuestros ingresos y gastos.

¿Qué ha cambiado?
Estos datos estaban antes de que naciéramos: Nuestro DNI, teléfono, dirección, ingresos, gastos y, como veíamos, la cesta de la compra. La aparición de Internet y el uso masivo del correo electrónico hizo que a esta lista de datos (digamos básica) se añadieran otros. Recordar, no tardamos en ser castigados con el molesto spam… Por otra parte, las comunicaciones en Internet, para que funcionen, requiere de una dirección IP única y, con todo el sentido, un administrador de un servidor web está interesado en conocer cuántos visitantes se cuelgan de su página. Así las cosas, irrumpen los buscadores cuya misión principal es hacernos la vida más cómoda en Internet. Ellos actúan de intermediarios entre nosotros e Internet. Conocen todo lo que buscamos y lo guardan en sus bases de datos. En un principio solo conocen nuestra dirección IP, que puede cambiar en cada acceso que hacemos, pero se cuidan de enviarnos una silenciosa piececita de software -o cookie- con la que nos identificamos (sin saberlo). Recordar que el uso de estas cookies es generalizado y no es exclusivo de un buscador. Ya nos tiene controlados y pueden modelar o dirigir nuestra navegación y atención como quieran. Más tarde nos regalaron direcciones de correo y espacio de almacenamiento y, lógicamente, nos teníamos que registrar y aportarles más detalles sobre nuestra identidad. Por último, se les ocurrió montar una red de conocidos dentro de Internet con la que podríamos compartir imágenes, textos o cualquier archivo multimedia. Esa red, para que funcione y sea eficiente, tiene que almacenar todo lo que queremos compartir. Es decir, son más datos vinculados con nosotros.
En modo alguno pretendo criticar o dirigirme contra esta industria pues, esta forma de funcionar, ha demostrado mejorar nuestra experiencia en Internet. También ha permitido innovar en campos donde parecía que todo estaba inventado y está iniciando una fuerte Trasformación, Digital por supuesto. Es cierto que esta Transformación está provocando que muchos sectores vean amenazada su posición o puestos de trabajo, y que el uso de cierta tecnología haga aumentar, exponencialmente, la riqueza de unos pocos en contra del desempleo de muchos. Creo que esta situación no nos conviene en una sociedad pues, a la larga, es mala para todos y tendremos o tenderemos a remediarla.
Tampoco nos conviene, como individuos, perder nuestra privacidad. Aunque nuestros datos estén ahí, no creo que a nadie de Google o Facebook le interese quien soy. A ellos les interesa el conjunto del que formo parte. Ellos usan nuestros datos analizándolos para entender o predecir que hacemos o que queremos. Parece ser que, incluso, pueden conocer un resultado electoral analizando la actividad previa en Twitter… En fin, para nuestro consuelo, hay que decir que muchas de las decisiones clave de estas empresas, incluidas las poner en marcha una nueva iniciativa, se toman analizando estos datos y es importante no olvidar que, aun así, se equivocan y fracasan, y algunos proyectos acaban en la basura por culpa su interpretación.
En cambio, sí me preocupa el uso criminal de esta información. Si los datos que almacena Facebook, LinkedIn, Apple o cualquier otro, caen en manos inadecuadas podemos encontrarnos con situaciones incomodas. Es importante recordar esto para que la próxima vez que nos suscribamos a una nueva plataforma o tarjeta de fidelización pensemos: ¿Si me doy de alta aquí y alguien “malicioso” se entera, en que me vuelvo vulnerable? ¿Alguien me puede atacar sabiendo el tipo de café que tomo?
Vehículo Conectado ¿Evolución o Revolución?
febrero 28, 2018 on 9:29 pm | In innovación, internet, telecomunicaciones | 1 CommentAtrás queda la última edición del Mobile World Congress (MWC) y tengo la sensación de no haberme dejado sorprender por nada. En las ediciones que anteriormente visité (y esta es la octava) la tecnología 5G, los robots, el IoT, la inteligencia artificial o el Big Data ya ocupaban protagonismo en los stands. Incluso, recuerdo, que en mi primera cita con esta feria eran novedad el sistema operativo Android y el propio iPhone. Mejor no hablar de las largas filas para probar los últimos visores de realidad virtual…

Estamos acostumbrados a conocer casi en tiempo real los avances que se van produciendo y en este sector, si quieres llamar la atención, es necesario subirse al carro de la novedad y alimentar las expectativas. También, supongo, que en las grandes empresas participadas, es necesario estar en un evento así para mandar un mensaje de fortaleza a tus inversores. En cualquier caso, para mí, el año 2018 lo recordaré cómo Evolución.
En tecnología son necesarios estos periodos de Evolución. Es necesario asentar los modelos de negocio. A pesar de los anuncios de una nueva solución, es vital dar tiempo para que esté madura y se desarrollen los estándares. Lo hemos visto en numerosas ocasiones y, más o menos, todo sigue una pauta predecible.
Frente a las Evoluciones están las Revoluciones. Hablamos de Revolución cuando el cambio se produce de manera rápida, en ocasiones de forma violenta, disruptivamente. También podemos identificar una Revolución por el número de sectores sociales o económicos a los que afecta. Todos hemos estudiado las Revoluciones que cambiaron la historia de la humanidad ¿Y del mundo tecnológico? En este capítulo, sin duda, me quedo con Internet. Aunque creció poco a poco, la posibilidad de que nos pudiéramos conectar entre nosotros a través de una red de redes cambió –y cambia- muchas cosas de nuestra cotidianidad. Por ejemplo, es la razón por la que nuestras vidas giren en torno a la pantalla de un Smartphone o Tablet, y tantas empresas existan.


Aunque los anteriores párrafos no son el motivo de este texto, me permiten fijar un punto de vista desde el que hablaros de lo que considero que será la Gran Revolución. Me refiero al vehículo autónomo o conectado. Aunque ya venimos hablando de él desde hace años, y en algunas ciudades ya se les puede ver… y los stands del MWC con un coche son muy llamativos… el impacto en nuestra sociedad será enorme. Pensemos en como se tendrán que transformar las ciudades: Será necesario dotarlas de puntos de carga en casi todas las calles. Imaginemos por un momento el semejante esfuerzo que implica tal obra pública. Ahora teoricemos en cómo tiene que cambiar nuestra fisionomía energética: Atrás queda el petróleo y vamos hacia otras formas de generación y almacenamiento eléctrico. Y si hablamos de vehículos conectados, la red con la intercambiamos datos es vital: En cualquier carretera el número de coches en circulación es inmenso, y asegurar su conexión supone un desafío para los operadores de telecomunicaciones. Hasta el momento solo hemos visto cómo afectará a tres (grandes) sectores económicos el citado cambio pero ¿Qué pasará con otras áreas de nuestra vida? ¿Los talleres mecánicos? ¿Cuál será el destino de todos los transportes públicos basados en un conductor? ¿Qué pasará con las pólizas que pagamos por el seguro de nuestros coches? ¿Legislación? ¿Academias de conducir? Nosotros, incluso, como personas cambiaremos: Hoy, el vehículo, y nuestra forma de conducir, son casi una prolongación de nuestra personalidad…
IoT y M2M, lecciones aprendidas
octubre 26, 2016 on 11:35 pm | In innovación, m2m, iot | 3 CommentsAdolfo García Yagüe | Hace cuatro años publiqué aquí un pequeño texto sobre M2M e IoT. Desde entonces el mercado ha madurado, pero no tanto como era de esperar. Apenas quedan 3 años para llegar al 2020 y la predicción de conectar 31.000 millones de dispositivos parece, a finales del 2016, algo difícil de conseguir. Como sucede en la adopción de nuevas tecnologías, en IoT hemos transitado por diversos ciclos anímicos: desde el entusiasmo desbocado hasta la confusión generalizada. Hoy, tras visitar la 2ª edición del IoT World Congress, parece que estamos entrando en una etapa de realismo y madurez. Estos ciclos de entusiasmo, confusión, desánimo, realismo y despegue no son nuevos en la historia de la tecnología y, ni mucho menos, son exclusivos de IoT. De hecho Gartner suele analizar la evolución de tecnologías emergentes a través de sus Hype Cycle. Si hacemos caso de este análisis comprobamos que el año pasado “IoT” toco el techo de máxima expectación y ahora, en el 2016, ha desaparecido del diagrama constatando que ya no estamos hablando de una tecnología emergente. No obstante podréis comprobar que en 2016 sigue en pendiente de ascenso la expectación hacia las plataformas de gestión y administración IoT.


En ciertos aspectos la tecnología no ha estado a la altura de las necesidades: Dispositivos caros, fiabilidad y seguridad limitada, soluciones cerradas, autonomía limitada por elevado consumo eléctrico, comunicaciones caras y poco flexibles, etc… Por otra parte, los planes de negocio han estado muy alejados de la realidad. Como aún estamos a tiempo de rectificar y, por supuesto, para los recién llegados, he querido resumir algunas lecciones aprendidas.
Por dónde empezar (de nuevo)
Comencemos analizando servicios tradicionales para identificar ineficiencias y mejoras ¿Cuál es el objetivo de esto? Obviamente, lograr ahorro de costes o incrementar los ingresos en la explotación y prestación de un servicio. Con parte de estos ahorros o ingresos extra deberíamos ser capaces de “pagar la fiesta” del IoT. Si no salen las cuentas, mejor no seguir.

A continuación analicemos si la adopción de IoT/M2M puede mejorar la calidad del servicio, aportando algún valor añadido o mejorando la experiencia del usuario para buscar su fidelidad.
Por último están los nuevos modelos de negocio. A veces, el análisis de un servicio a través de los datos que rodean a este, nos permite descubrir que es posible generar algún tipo de valor o beneficio. Incluso, esta extracción de información nos puede poner en la pista de la creación de un nuevo servicio, tangencial o complementario, al servicio original.

La paradoja Do it yourself
Cómo comentábamos, las expectativas han estado por delante de la realidad técnica. La aparición de numerosas plataformas de desarrollo como Arduino, Raspberry Pi o Galileo, han generado una paradoja. Estas y otras placas han facilitado que cualquier individuo con una buena idea y suficientes conocimientos técnicos haya desarrollado soluciones IoT. Muchas de estas soluciones han captado importante atención mediática, incluyendo acceso a fondos públicos porque todos hemos intuido una revolución en ciernes y, sobre todo, un foco de innovación y progreso.

La realidad es que detrás de la mayoría de estas iniciativas había poco más que una placa de desarrollo y una pequeña aplicación. Es decir, durante estos años nos hemos movido en un terreno caracterizado por prototipos y no hemos sido capaces de transformar ideas (algunas muy buenas) en productos. La paradoja reside en que esa imagen de “cualquiera con dos plaquitas puede hacer una solución IoT” ha amplificado la expectación a la vez que ha enturbiado la imagen de las soluciones y su aplicació real. Tras estos años ha quedado demostrado que pasar de “dos plaquitas” a un producto fabricable, eficiente y competitivo hay un largo camino.

Verticalidad frente modularidad
Estrechamente relacionado con lo comentado en el párrafo anterior, es la existencia de soluciones verticales monolíticas frente al desarrollo de elementos modulares y/o individuales. Sin pretender restar mérito a nadie, todo lo contrario, es preciso reconocer que muchas de las iniciativas nacidas en el seno de startups se caracterizan por ser soluciones donde el sensor o elemento físico solo sabe hablar con su cuadro de mando a través de sus piezas software intermedias. Suele resultar difícil, e incluso imposible, desacoplar niveles para trabajar con diferentes planos de gestión IoT o base de datos. De manera inversa, un buen plano de gestión puede ser incapaz de funcionar con otros dispositivos IoT que no sean los originales. Otro efecto de esta aproximación de desarrollo monolítico es la dificultad de “mantener vivo” y actualizado todo el vertical siendo, además, competitivo en precio y prestaciones.

Por esta razón cada vez se impone más centrarse en el desarrollo de una pieza del puzle IoT, hardware o software, y trabajar en cómo interoperar con el mayor número de plataformas Cloud e IoT; o pasarelas IoT, sensores y tecnologías de comunicaciones.
Cadena de valor
Al inicio de la revolución IoT también se pretendido reconfigurar la cadena de valor. Embriagados por el exceso de expectativas no se ha dudado de desembarcar en el cliente final para poner en marcha una solución M2M/IoT. Esta aspiración es muy loable y meritoria pero el tiempo nos ha demostrado que, además de suministrar una solución, es necesario integrarla en los procesos de negocio del cliente. Para esto hay que entender bien su realidad (la del cliente) y quizás dominar ciertas tecnologías fuera de nuestro alcance.

Y aquí es donde necesitamos compañeros de viaje en nuestra aventura IoT. Para acabar recurro a ese conocido proverbio africano que dice «Si quieres ir rápido camina solo, pero si quieres llegar lejos anda acompañado»
¡Suerte!
Las tecnologías IoT dentro de la industria conectada 4.0
noviembre 20, 2015 on 5:38 pm | In análisis de datos, innovación, m2m, iot | 1 Comment Es un orgullo haber participado, aunque sea de refilón, en el estudio que ha elaborado Price Waterhouse Cooper por encargo de la prestigiosa Escuela de Organización Industrial, EOI, sobre el estado actual y proyección de la Industria 4.0 e Internet de las Cosas. Desde Energy Minus +, una compañía del Grupo Telnet, estamos convencidos de la necesidad de modernizar y “digitalizar” el tejido industrial para lograr ser más productivos y competitivos. A nadie escapa que Europa necesita reindustrializarse como vía para generar empleo, y proteger el existente. No es una tarea fácil ni exenta de polémica. Hay respetables expertos que opinan que la adopción e implantación de la Industria 4.0 provocará la destrucción de empleos. Quizás, en parte, estén en lo cierto. En todo caso, de lo que sí podemos estar seguros, es que nuestros competidores no dudarán en avanzar en esa dirección. La Industria 4.0, como toda revolución, ha venido para quedarse y desplazar a lo actual, nos guste o no.
El gran reto, más allá de hablar de dispositivos conectados o robótica colaborativa, es preparar a la sociedad para lo que se nos viene encima. Puede sonar dramático pero para muchos trabajadores ya no hay posibilidad de adaptación. Quizás, con suerte, su vida laboral no se vea muy alterada por la irrupción de los cambios que se avecinan. La gran responsabilidad la tenemos con la gente joven. Tenemos el deber de prepararles YA. Las Administraciones Púbicas, el estamento político en general y las instituciones docentes tienen el deber de modernizar los planes de estudio y destinar fondos económicos para dotar de los medios de estudio adecuados a los jóvenes de hoy.
La Industria 4.0 es un apéndice más de la famosa Transformación Digital que estamos viviendo en todos los sectores de nuestra sociedad. Tiene cosas buenas y malas, y como decía antes tenemos pocas opciones para decidir. No seamos ingenuos. No vamos a tener una Transformación Digital a la carta. Tampoco malgastemos fuerzas en revelarnos. Si nuestra generación no puede adaptarse tenemos que destinar todos nuestros esfuerzos y recursos en ayudar a que las generaciones venideras lleguen adaptados al mercado laboral y aprovechen las nuevas oportunidades, que las hay y las habrá.
Volviendo al estudio, en él encontrarás un amplio repaso de conceptos y tecnologías sobre el tema, poniendo el acento en Internet de las Cosas. Este estudio complementa y va un paso más allá del publicado por PwC en 2013 con el título Claves de la competitividad de la industria española. En mi opinión, para completar la foto, sería necesario un estudio profundizando en los aspectos robotización, colaboración hombre-máquina e inteligencia artificial. Ahí lo dejo…
Telenoid, un andoride que genera emociones
noviembre 19, 2014 on 6:13 pm | In ciencia ficción, innovación | 1 CommentTener en brazos a Telenoid ha sido una mezcla de emoción y compasión. La ternura que pretende trasmitir esté androide bebé se enfrenta a un aspecto que nos recuerda a una criatura mutilada. Telenoid es un androide de compañía pensado para prestar servicios de teleasistencia. Es decir, a través de Telenoid hablamos con otra persona -un operador de teleasistencia- que es quien mueve los hilos de esta sofisticada marioneta.
Este pequeño androide ha sido desarrollado por el profesor Hiroshi Ishiguro en la Universidad de Osaka. El profesor Ishiguro es uno de los científicos más influyentes en el mundo de la robótica humanoide. Como podéis comprobar, el realismo gestual de sus creaciones van más allá de la pura robótica y nos adentran en el campo de la emociones.


Categorías:
- academia (11)
- análisis de datos (23)
- arquitectura (6)
- arte sonoro (41)
- biología (7)
- cibercultura (12)
- ciberseguridad (11)
- ciencia ficción (4)
- colección (90)
- copyleft, open source (12)
- descarga audio mp3 (4)
- descarga textos pdf (38)
- futurismo (7)
- galería de imágenes (23)
- globalrider (7)
- hist. fotografía, radio, tv y vídeo (16)
- hist. informática (49)
- hist. sonido y música electrónica (23)
- hist. telecomunicaciones (33)
- hist. videoconsolas (4)
- innovación (19)
- internet (26)
- m2m, iot (19)
- matemáticas (7)
- música electrónica (44)
- radar bar (8)
- sonikas (26)
- telecomunicaciones (27)
- Uncategorized (1)
- viajes (7)


© 1999-2026 A.G.YAGÜE - Se autoriza el uso según terminos Creative Commons BY-NC-SA
Powered by WordPress